Introdução
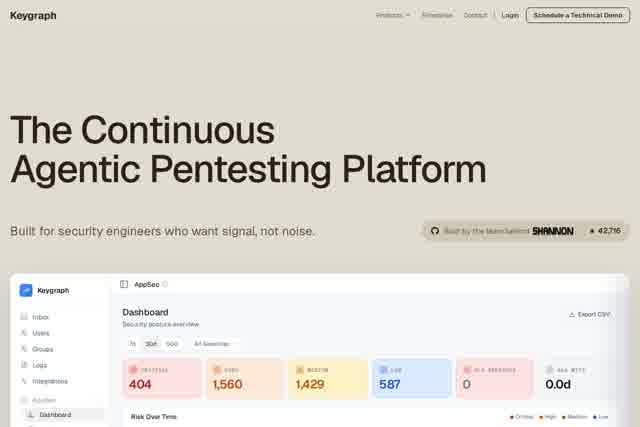
Keygraph é uma plataforma de testes de segurança contínuos de nível empresarial e nova geração, criada pela equipe do Shannon. Ela utiliza tecnologia agêntica autônoma para realizar testes de penetração automatizados e validação de vulnerabilidades contra aplicações reais dentro do seu ambiente de rede interna. Diferentemente das ferramentas tradicionais de varredura de segurança, o Keygraph simula os padrões de comportamento de atacantes avançados, executando automaticamente tentativas de exploração dentro de limites controlados e entregando feedback em tempo real sobre riscos de segurança. Este produto foi projetado para empresas que exigem validação de segurança contínua e profunda, ajudando equipes de segurança a descobrir e corrigir vulnerabilidades críticas antes que um ataque ocorra.
Principais Funcionalidades
- Testes de penetração inteligentes contínuos: Movido por agentes autônomos, o Keygraph opera 24 horas por dia para investigar e explorar automaticamente vulnerabilidades em aplicações empresariais sem intervenção humana.
- Validação real dentro da sua rede: Todos os testes são realizados dentro do seu próprio perímetro de rede, garantindo segurança dos dados e conformidade, ao mesmo tempo que fornece caminhos de ataque realistas e avaliações de impacto.
- Exploração e verificação autônomas: O sistema não apenas relata riscos potenciais — ele tenta ativamente explorar vulnerabilidades para confirmar sua gravidade real, eliminando falsos positivos.
- Integração com fluxos de trabalho de AppSec: Conecta-se perfeitamente às ferramentas existentes de desenvolvimento e segurança, gerando automaticamente recomendações de correção e classificações de prioridade para acelerar o fechamento de vulnerabilidades.
- Análise visual de caminhos de ataque: Fornece diagramas intuitivos de cadeias de ataque e relações entre ativos para ajudar as equipes a entender todo o escopo do risco.
Destaques
- Preços: O Keygraph oferece quatro planos: Shannon OSS ($0, auto-hospedado), Community Program ($0 para organizações sem fins lucrativos elegíveis e startups pré-Série A), Pro ($50 por desenvolvedor/mês, hospedado na nuvem) e Enterprise (preços personalizados, auto-hospedado).
- Camada gratuita: O Shannon OSS é gratuito para sempre e pode ser executado localmente ou em CI sem limites de usuários ou uso; você paga apenas pelos custos do seu próprio modelo.
- Acesso comunitário gratuito: O Keygraph Pro está disponível sem custo para organizações sem fins lucrativos 501(c)(3) dos EUA e startups pré-Série A, com até 20 desenvolvedores ativos, mês a mês enquanto se qualificarem.
- Limites dos planos: O Pro inclui todos os módulos com repositórios e varreduras ilimitados, SSO, RBAC, logs de auditoria e sincronização com Jira; o Enterprise adiciona implantação auto-hospedada ou air-gapped, um engenheiro dedicado e SLAs personalizados.
- Opções de implantação: O Pro é hospedado e gerenciado pelo Keygraph, enquanto o Enterprise oferece suporte a ambientes auto-hospedados e totalmente air-gapped com um DPA personalizado.
Para Quem É
O Keygraph foi criado para equipes de operações de segurança empresariais (SOC) que precisam de monitoramento e validação contínuos da postura de segurança de aplicações para reduzir a superfície de ataque; engenheiros DevSecOps que desejam incorporar validação de segurança automatizada nos pipelines de desenvolvimento e lançamento para maior qualidade de entrega; pentesters e red teams que buscam automação eficiente e repetível para ampliar os testes manuais com maior profundidade e frequência; e líderes de segurança e CISOs que precisam de dados de segurança quantificáveis e confiáveis para embasar decisões de risco e auditorias de conformidade.