
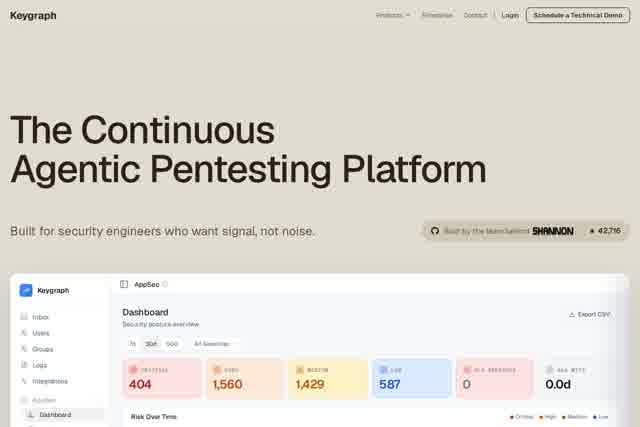
Continuous agentic pentesting and AppSec for the enterprise. Autonomous exploits validated against your live app, inside your perimeter. Built by the Shannon team.
最后更新 2026 年 11 月 10 日
简介
Keygraph 是由 Shannon 团队打造的新一代企业级持续安全测试平台。它通过自主智能体(Agentic)技术,在企业的内网环境下对真实应用进行自动化渗透测试与漏洞验证。与传统的安全扫描工具不同,Keygraph 能够模拟高级攻击者的行为路径,在受控范围内自动执行漏洞利用,并实时反馈安全风险。这一产品专为需要持续、深度安全验证的企业设计,帮助安全团队在攻击发生前发现并修复关键漏洞。
主要功能
**持续智能渗透测试:**基于自主智能体,Keygraph 可以全天候运行,针对企业应用进行自动化漏洞探测与利用,无需人工干预。
**内网环境下的真实验证:**测试过程在企业自身网络边界内完成,确保数据安全与合规,同时获得真实的攻击路径与影响评估。
**自主漏洞利用与验证:**系统不仅报告潜在风险,还会尝试实际利用漏洞,验证其真实危害性,避免误报。
**与 AppSec 流程集成:**支持与现有的开发与安全工具链对接,自动生成修复建议与优先级排序,加速漏洞闭环。
**可视化攻击路径分析:**提供直观的攻击链与资产关系图,帮助团队理解风险全貌。
定价与费用
- 定价:Keygraph 提供四个方案:Shannon OSS($0,自行运行)、Community Program(符合条件的非营利组织和 Pre-Series-A 初创公司可免费使用)、Pro(每开发者 $50/月,云端托管)以及 Enterprise(定制报价,自托管)。
- 免费版本:Shannon OSS 永久免费,可在本地或 CI 中运行,无席位或用量上限;用户仅需自行承担模型调用成本。
- 社区免费计划:美国 501(c)(3) 非营利组织和 Pre-Series-A 初创公司可免费使用 Keygraph Pro,最多支持 20 名活跃开发者,在符合资格期间按月续期。
- 方案限制:Pro 包含全部模块、无限仓库和扫描次数、SSO、RBAC、审计日志和 Jira 同步;Enterprise 额外提供自托管或离线部署、专属工程师和定制 SLA。
- 部署方式:Pro 由 Keygraph 托管和管理,Enterprise 支持自托管和完全离线环境,并提供定制 DPA。
适用人群
- **企业安全运营团队(SOC):**需要持续监控与验证应用安全状态,减少攻击面的安全专家。
- **DevSecOps 工程师:**希望在开发与发布流程中嵌入自动化安全验证,提升交付质量的技术人员。
- **渗透测试与红队:**寻求高效、可重复的自动化工具来辅助人工测试,提升覆盖深度与频率。
- **安全负责人与 CISO:**需要可量化、可信赖的安全数据来支撑风险决策与合规审计的管理者。
常见问题
Keygraph 与传统的漏洞扫描器有什么不同?传统扫描器主要依赖规则库进行被动检测,容易产生误报;而 Keygraph 通过自主智能体主动尝试漏洞利用,只报告经过验证的真实风险,准确性更高。
部署 Keygraph 会影响生产环境的稳定性吗?Keygraph 设计为在内网隔离环境中运行,并支持配置测试范围与深度,避免对业务造成影响。同时,所有攻击行为均在受控范围内执行。
是否需要专门的安全团队来维护 Keygraph?不需要。Keygraph 具备高度自动化能力,安装后即可持续运行。安全团队只需关注系统生成的验证报告与修复建议即可。
Keygraph 支持哪些类型的应用与协议?目前主要支持 Web 应用、API 以及常见的内部服务协议,并持续扩展对微服务与云原生环境的支持。
相关教程
查看全部 →


相关工具
查看全部 → PentAGI - Advanced AI-Powered Penetration Testing - 全自主渗透 Fully autonomous AI Agent for complicated penetration testing tasks
 Arize Arize 是一个 AI 可观测性与评估平台,帮助工程团队在生产环境中追踪、调试、评估并持续改进 AI agents 和 LLM 应用,适合构建生产级 AI 系统的工程团队使用。
 语析 Yuxi · 融合 RAG 与知识图谱的智能体 Harness 平台 | Yuxi - 智能体平台 语析 Yuxi 是一款融合 RAG 与知识图谱的智能体 Harness 平台,助力高效构建与部署智能应用。
 omp — a coding agent with the IDE wired in - 终端原生智能编码 Oh My Pi (omp) 是一款终端编码智能体,内置子代理、规划模式、LSP、DAP、回溯记忆、哈希行编辑与时间旅行规则,由原生 Rust 引擎驱动。
 DeepEval by Confident AI - The LLM Evaluation Framework DeepEval is the open-source LLM evaluation framework for testing and benchmarking LLM applications — 50+ plug-and-play metrics for AI agents, RAG, chatbots, and more.