
简介 DeepTeam 是一个开源的 LLM 红队测试框架,专为测试和保护 LLM 应用程序而设计。它帮助开发者和安全团队识别并修复 AI 应用中的潜在漏洞,包括对抗性攻击、代理漏洞、护栏缺陷以及合规性问题。通过 DeepTeam,您可以主动发现并缓解安全风险,确保您的 LLM 应用在生产环境中安全可靠。 主要功能 对抗性攻击模拟:自动生成对抗性输入,测试模型对恶意提示的抵抗力。 代理漏洞检测:评估 AI 代理在复杂场景中的安全性和 …
最后更新 2026 年 11 月 10 日
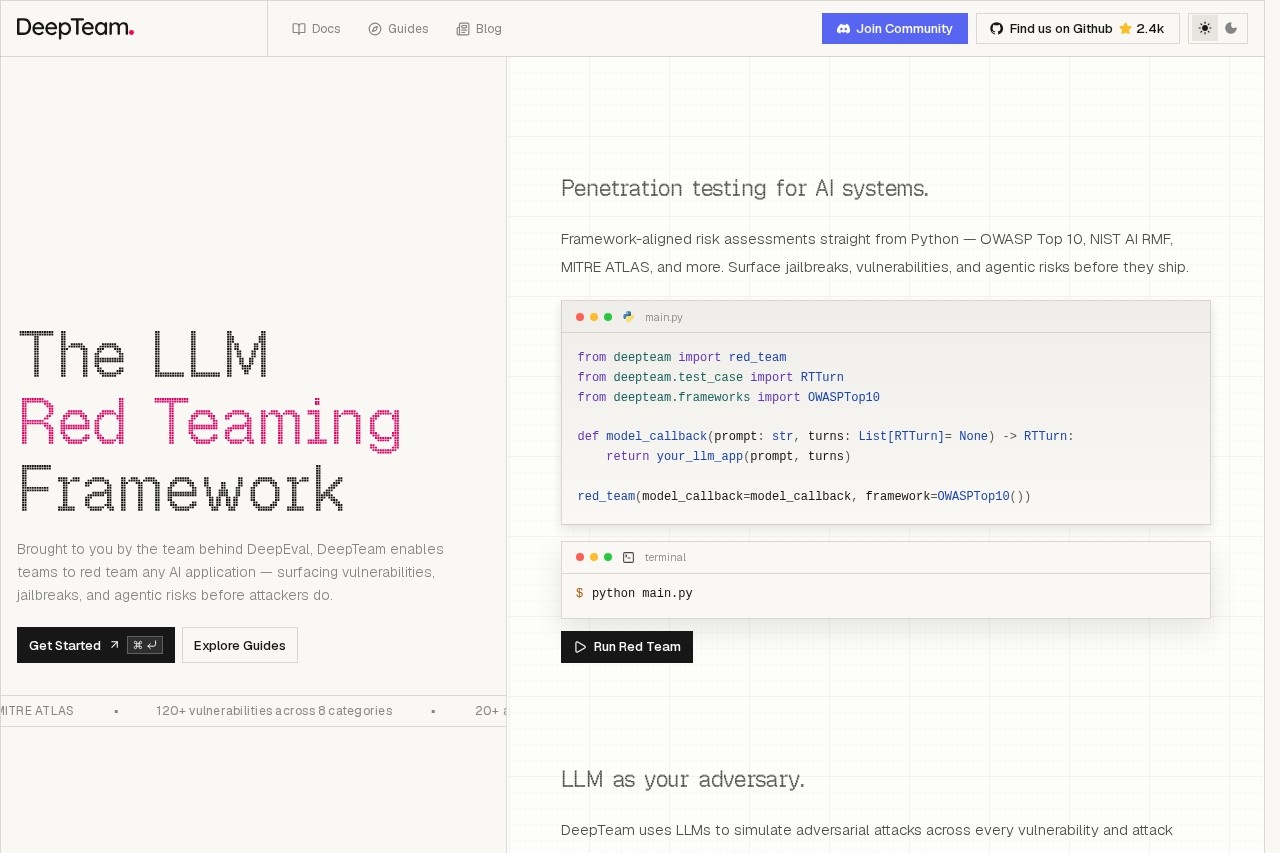
简介
DeepTeam 是一个开源的 LLM 红队测试框架,专为测试和保护 LLM 应用程序而设计。随着大语言模型越来越多地进入生产环境,仅依靠传统的测试手段已难以覆盖模型特有的安全风险。红队测试(Red Teaming)通过模拟潜在攻击者的视角主动发起试探,帮助团队在风险被真正利用之前,提前发现系统中的薄弱环节。
DeepTeam 帮助开发者和安全团队识别并修复 AI 应用中的潜在漏洞,覆盖对抗性攻击、代理漏洞、护栏缺陷以及合规性问题等多个层面。通过 DeepTeam,您可以主动发现并缓解安全风险,确保您的 LLM 应用在生产环境中安全可靠。
得益于其提供的 API 和命令行工具,安全测试可以被纳入日常开发与发布流程,在模型或应用每次更新后重新验证,让安全保障贯穿应用的整个生命周期,而不是一次性的检查。
主要功能
对抗性攻击模拟:自动生成对抗性输入,模拟潜在攻击者的试探手法,系统性地测试模型对恶意提示的抵抗力。借助自动化模拟,无需人工构造大量测试样本,即可在开发阶段提前暴露模型的薄弱点,为后续加固提供明确方向。
代理漏洞检测:针对由 LLM 驱动的 AI 代理,评估其在复杂场景中的安全性和可靠性,检查代理是否可能做出超出设计意图的行为,防止越权行为,确保代理在执行任务时始终安全可控。
护栏评估:护栏(guardrail)是保障模型输出安全合规的关键机制。DeepTeam 验证模型输出的合规性和安全性,确认其符合预期行为,帮助团队核实护栏设置是否真正有效、是否存在缺陷,并在输出偏离预期时及时发现。
合规框架集成:支持主流合规标准,如 GDPR、HIPAA 等,让安全测试能够直接对标监管要求。对于需要满足特定行业规范的团队而言,这有助于在上线前识别合规缺口,降低监管风险。
定价与费用
- 开源免费:完全开源,免费使用,由社区驱动并持续更新。您可以深入了解其测试逻辑与实现方式,并根据社区的发展不断获得改进,避免被单一供应商锁定。
- 易于集成:提供丰富的 API 和命令行工具,无论是希望在代码中以编程方式调用测试能力,还是希望通过命令行快速运行安全测试,都能轻松将 DeepTeam 集成到现有开发流程中,大幅降低接入成本。
- 全面覆盖:测试范围涵盖从模型到应用的整个安全测试链,帮助团队建立端到端的安全视角,避免只关注单一级别而遗漏其他层面的潜在风险。
- 可定制:不同业务面临的安全风险各不相同。DeepTeam 支持自定义测试用例和策略,您可以根据自身的业务场景与关注重点调整测试内容,让安全评估更贴合实际需求,而非局限于固定模式。
适用人群
DeepTeam 适合所有参与 LLM 应用构建、安全与合规工作的角色:
- LLM 应用开发者:在开发阶段即可引入红队测试,及早发现并修复漏洞,避免问题遗留到生产环境。
- AI 安全工程师:借助自动化攻击模拟与漏洞检测能力,系统化地评估和加固 AI 应用。
- DevOps 团队:通过 API 和命令行工具将安全测试融入开发与发布流程,实现持续验证。
- 合规官:依托合规框架集成,确保应用满足 GDPR、HIPAA 等监管要求。
无论您是构建聊天机器人、AI 助手还是复杂的代理系统,DeepTeam 都能帮助您确保应用的安全性,降低潜在风险,让 AI 应用在真实场景中运行得更加可靠。
相关教程
查看全部 →


相关工具
查看全部 → Pathfinder A digital transformation company specializing in AI-driven solutions.
 imini超级智能体 iMini AI 结合聊天与智能体双核能力,提供超越同类产品的专业高品质体验。
 Nomi.ai – AI Companion with a Soul Nomi.ai 是一款具备记忆与情感模拟的 AI 伴侣,支持用户建立友谊、亲密关系或获取导师指导,通过人性化交互实现深度且持续发展的连接。
 百小医(原百小应) 百川智能 C 端 AI 助手,原名百小应,现更名百小医,主打循证医疗问答与家庭健康管理,免费使用。
 百灵大模型 蚂蚁集团 AGI 核心模型系列,Ling-1T 万亿参数开源,主打金融生活服务场景,可在线体验百灵对话。